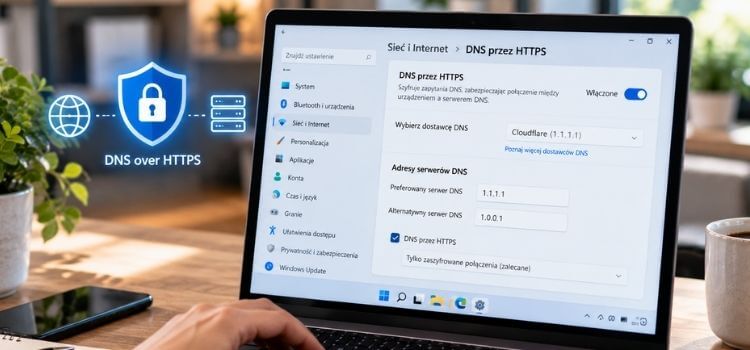
DNS over HTTPS (DoH) szyfruje zapytania DNS przesyłane między urządzeniem lub przeglądarką a serwerem DNS, utrudniając ich podglądanie i modyfikowanie. Funkcję można włączyć w Windows 11, Google Chrome, Firefox i Microsoft Edge. Nie zastępuje jednak VPN ani nie zapewnia pełnej anonimowości w internecie. Wybór odpowiedniej konfiguracji zależy przede wszystkim od tego, czy chcesz chronić zapytania całego systemu, czy tylko konkretnej przeglądarki.
DNS over HTTPS zwiększa prywatność komunikacji z serwerem DNS, ale zakres ochrony zależy od sposobu konfiguracji. Przed jego włączeniem warto poznać najważniejsze możliwości i ograniczenia.
- DoH szyfruje komunikację z serwerem DNS, utrudniając przechwytywanie i modyfikowanie zapytań.
- Funkcję można skonfigurować w Windows 11, Chrome, Firefox i Microsoft Edge.
- Ustawienia systemowe mogą obejmować więcej aplikacji, natomiast konfiguracja w przeglądarce dotyczy przede wszystkim jej własnego ruchu.
- DNS over HTTPS nie zastępuje VPN i nie szyfruje całego ruchu internetowego.
- W sieciach firmowych oraz przy kontroli rodzicielskiej DoH może powodować problemy z dostępem do niektórych usług.
Co to jest DNS over HTTPS i czym różni się od zwykłego DNS?
DNS, czyli Domain Name System, odpowiada za tłumaczenie nazw domen na adresy IP serwerów. Kiedy wpisujesz adres strony internetowej, komputer korzysta z DNS, aby ustalić, z jakim serwerem powinien się połączyć. Tradycyjny DNS przesyła większość zapytań bez szyfrowania, zwykle przez UDP lub TCP na porcie 53. Oznacza to, że urządzenia znajdujące się na trasie komunikacji mogą odczytywać treść takich zapytań.
DNS over HTTPS przesyła zapytania i odpowiedzi DNS przez połączenie HTTPS zabezpieczone protokołem TLS. Sam mechanizm tłumaczenia nazw domen pozostaje zasadniczo taki sam. Zmienia się sposób przesyłania informacji między urządzeniem a serwerem DNS, nazywanym również resolverem.
Dzięki szyfrowaniu trudniej podejrzeć zapytania DNS lub niezauważalnie zmodyfikować je podczas transmisji. Nie oznacza to jednak całkowitego ukrycia aktywności internetowej. Dostawca DNS nadal otrzymuje nazwy domen, o które pytasz, a inne elementy połączenia mogą ujawniać dodatkowe informacje.
Zwykły DNS, DNS over HTTPS i DNS over TLS – najważniejsze różnice
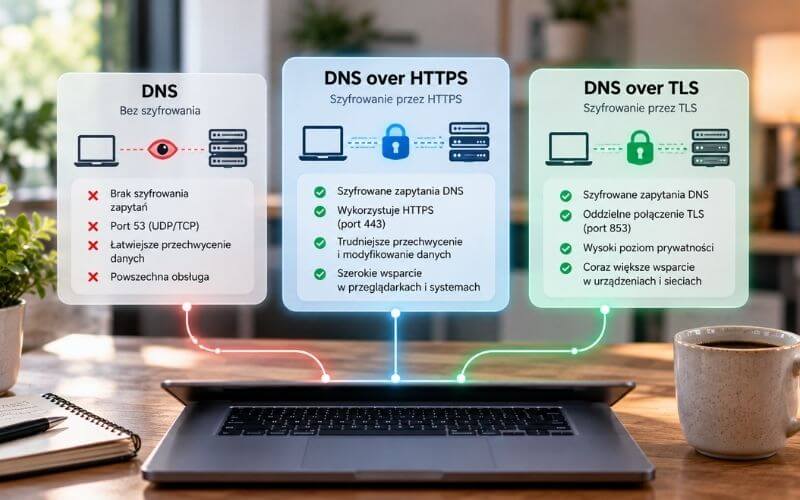
Zwykły DNS, DNS over HTTPS i DNS over TLS realizują podobne zadanie, ale różnią się sposobem przesyłania zapytań. Najważniejszą różnicą jest obecność szyfrowania oraz wykorzystywany protokół komunikacji.
Tradycyjny DNS jest powszechnie obsługiwany przez urządzenia i sieci, ale nie zapewnia szyfrowania samego ruchu DNS. DNS over HTTPS (DoH) wykorzystuje HTTPS i najczęściej port 443, przesyłając zapytania wewnątrz szyfrowanego połączenia. Z kolei DNS over TLS (DoT) również szyfruje komunikację, ale korzysta z osobnego połączenia TLS i standardowo z portu 853.
Różnica ma znaczenie między innymi w Androidzie. Dostępna w tym systemie funkcja Prywatny DNS jest związana przede wszystkim z DNS over TLS, dlatego nie należy automatycznie utożsamiać jej z DoH.
Z perspektywy użytkownika ważniejsze od samej nazwy protokołu jest to, czy zapytania są szyfrowane, kto obsługuje serwer DNS i czy konfiguracja dopuszcza powrót do nieszyfrowanej komunikacji.
DNS over HTTPS – jak włączyć w Windows 11?
Windows 11 obsługuje DNS over HTTPS bez konieczności instalowania dodatkowego oprogramowania. Konfiguracja systemowa może obejmować nie tylko przeglądarkę, ale również inne aplikacje korzystające z systemowego klienta DNS.
Krok 1. Otwórz ustawienia połączenia sieciowego
Przejdź do Ustawienia > Sieć i Internet, a następnie wybierz aktywne połączenie Wi-Fi lub Ethernet. Odszukaj pozycję Przypisanie serwera DNS i kliknij Edytuj. W zależności od wersji Windows nazwy poszczególnych elementów mogą się nieznacznie różnić.
Zmień konfigurację DNS z automatycznej (DHCP) na ręczną i włącz IPv4. Następnie wpisz adres preferowanego oraz alternatywnego serwera DNS obsługującego szyfrowane zapytania.
Przykładowo możesz skorzystać z publicznych serwerów Cloudflare:
- Preferowany serwer DNS: 1.1.1.1
- Alternatywny serwer DNS: 1.0.0.1
Są to adresy resolverów Cloudflare obsługujących między innymi DNS over HTTPS. Jeśli używasz IPv6, odpowiednie serwery DNS należy skonfigurować również dla tego protokołu.
Samo wpisanie adresów serwera DNS nie oznacza jeszcze, że komunikacja jest szyfrowana. Trzeba również włączyć odpowiedni tryb DNS przez HTTPS.
Krok 2. Włącz szyfrowanie DNS over HTTPS
W ustawieniach serwera DNS Windows 11 odszukaj opcję DNS przez HTTPS. Zgodnie z dokumentacją Microsoftu dostępne ustawienia obejmują:
- Wyłączone – zapytania DNS nie są szyfrowane przez DoH.
- Włączone (szablon automatyczny) – system korzysta z automatycznie ustalonego szablonu DoH dla odpowiedniego serwera DNS.
- Włączone (szablon ręczny) – użytkownik samodzielnie wskazuje adres szablonu DNS over HTTPS.
W przypadku serwerów Cloudflare 1.1.1.1 i 1.0.0.1 można wybrać automatyczny szablon, jeśli Windows udostępnia taką możliwość.
Przy konfiguracji ręcznej adres usługi DoH Cloudflare to:
https://cloudflare-dns.com/dns-queryNależy również zwrócić uwagę na ustawienie umożliwiające powrót do nieszyfrowanego DNS, gdy połączenie DoH nie działa. Microsoft określa je w dokumentacji jako Fallback to plaintext.
Jeżeli ta opcja jest włączona, system może przesyłać zapytania bez szyfrowania w razie problemów z DoH. Po jej wyłączeniu zapytania nie zostaną wysłane zwykłym DNS, gdy szyfrowane połączenie będzie niedostępne.
Wyłączenie powrotu do nieszyfrowanego DNS zapewnia bardziej restrykcyjną ochronę, ale może powodować problemy z otwieraniem stron w przypadku awarii wybranego resolvera.
Krok 3. Sprawdź, czy DNS over HTTPS działa
Po zapisaniu ustawień wróć do informacji o aktywnym połączeniu sieciowym. Windows może wyświetlać informację wskazującą, że używany serwer DNS jest szyfrowany. Jeśli odpowiednie oznaczenie nie jest widoczne, sprawdź konfigurację oraz zgodność resolvera z DoH.
Zwróć również uwagę na ustawienia przeglądarki. Chrome, Firefox i Edge mogą korzystać z własnej konfiguracji bezpiecznego DNS, niezależnej od ustawień systemowych.
Jeśli pojawią się problemy z otwieraniem stron, nie zmieniaj jednocześnie kilku ustawień. Najpierw sprawdź konfigurację Windows, a następnie poszczególnych aplikacji. Dzięki temu łatwiej ustalisz przyczynę problemu.
Jak włączyć DNS over HTTPS w Google Chrome?
Google Chrome udostępnia DNS over HTTPS pod nazwą Bezpieczny DNS. Funkcja jest domyślnie włączona w trybie automatycznym, ale jej działanie zależy między innymi od konfiguracji sieci.
Aby sprawdzić ustawienia, otwórz Ustawienia > Prywatność i bezpieczeństwo > Bezpieczeństwo. W sekcji ustawień zaawansowanych znajdziesz opcję Użyj bezpiecznego serwera DNS. Możesz pozostać przy obecnym dostawcy, wybrać innego usługodawcę albo skonfigurować niestandardowy serwer.
W trybie automatycznym Chrome może korzystać ze zwykłego DNS, jeśli szyfrowane zapytania nie będą dostępne. Wybór konkretnego dostawcy DoH pozwala ograniczyć takie zachowanie, ale może powodować błędy otwierania stron, gdy wskazany serwer przestanie odpowiadać.
Jak skonfigurować DNS over HTTPS w Firefox?
Firefox oferuje kilka poziomów ochrony DNS over HTTPS, dzięki czemu można dostosować działanie funkcji do własnych potrzeb. Ustawienia znajdują się w sekcji Ustawienia > Prywatność i bezpieczeństwo > DNS poprzez HTTPS, gdzie dostępne są również ustawienia zaawansowane.
Najważniejsze poziomy ochrony to:
- Domyślna ochrona – Firefox uwzględnia konfigurację sieci i w określonych sytuacjach może korzystać z systemowego resolvera DNS.
- Zwiększona ochrona – DoH pozostaje aktywny z wybranym dostawcą, ale w razie problemów możliwe jest skorzystanie z rozwiązania zapasowego.
- Maksymalna ochrona – przeglądarka wymaga bezpiecznego DNS i może wyświetlić ostrzeżenie, gdy nie uda się połączyć z resolverem DoH.
W trybie domyślnym Firefox może również wyłączyć DoH w środowiskach korzystających z kontroli rodzicielskiej, VPN lub zasad organizacji.
Wybór poziomu ochrony pozwala zdecydować, czy ważniejsza jest kompatybilność z różnymi sieciami, czy ograniczenie korzystania z nieszyfrowanego DNS. Nie trzeba przy tym zmieniać ustawień całego systemu operacyjnego.
Jak włączyć bezpieczny DNS w Microsoft Edge?
Microsoft Edge również obsługuje DNS over HTTPS. Podobnie jak w Chrome funkcja jest dostępna w ustawieniach zabezpieczeń przeglądarki.
Aby ją skonfigurować, przejdź do Ustawienia > Prywatność, wyszukiwanie i usługi, a następnie odszukaj sekcję Zabezpieczenia i opcję Użyj bezpiecznego DNS. Po jej włączeniu Edge może korzystać z szyfrowanych zapytań DNS podczas ustalania adresów IP odwiedzanych witryn.
Jeżeli DoH zostało już skonfigurowane w Windows 11, dodatkowe ustawienie w Edge nie zawsze będzie konieczne. Oddzielna konfiguracja przeglądarki pozwala jednak wybrać resolver DNS niezależnie od ustawień systemowych, co przydaje się, gdy chcesz korzystać z innego dostawcy w Edge niż w pozostałych aplikacjach.
DoH w przeglądarce czy w Windows 11 – co wybrać?
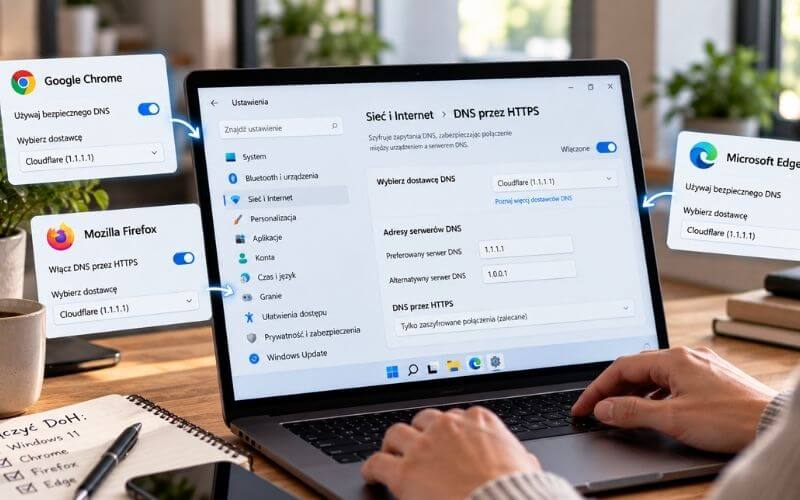
DNS over HTTPS można skonfigurować na poziomie systemu operacyjnego albo konkretnej przeglądarki. Oba rozwiązania umożliwiają szyfrowanie zapytań DNS, ale różnią się zakresem działania.
Konfiguracja w Windows 11 jest korzystniejsza, jeśli zależy Ci na ochronie zapytań pochodzących z większej liczby aplikacji. Programy wykorzystujące systemowego klienta DNS mogą wtedy korzystać z jednego ustawienia szyfrowania. Nie oznacza to jednak, że obejmie ono wszystkie aplikacje, ponieważ niektóre programy mogą korzystać z własnych mechanizmów rozwiązywania nazw domen.
Konfiguracja w przeglądarce sprawdzi się natomiast wtedy, gdy chcesz szybko włączyć DoH bez ingerowania w ustawienia całego komputera. Pozwala również korzystać z innego resolvera niż ten ustawiony w Windows lub routerze.
Trzeba pamiętać, że ustawienia systemowe i przeglądarkowe mogą się na siebie nakładać. Przeglądarka korzystająca z własnego DoH może omijać systemowy serwer DNS, dlatego przy wyborze sposobu konfiguracji należy uwzględnić sposób działania całej sieci.
Kiedy warto korzystać z DNS over HTTPS?
DNS over HTTPS jest szczególnie przydatny na komputerach przenośnych, które regularnie łączą się z różnymi sieciami. Szyfrowanie zapytań ogranicza możliwość ich prostego podsłuchiwania przez urządzenia znajdujące się między użytkownikiem a serwerem DNS.
Włączenie DoH warto rozważyć przede wszystkim:
- Podczas korzystania z publicznych i niezaufanych sieci Wi-Fi, w których nie masz kontroli nad infrastrukturą.
- Gdy chcesz ograniczyć możliwość odczytywania zwykłych zapytań DNS przez operatora sieci.
- Jeśli korzystasz z zaufanego zewnętrznego resolvera DNS obsługującego szyfrowanie.
- Gdy zależy Ci na utrudnieniu modyfikowania nieszyfrowanych odpowiedzi DNS w lokalnej sieci.
- Jeśli chcesz korzystać z jednolitej konfiguracji DNS niezależnie od sieci, z którą łączy się komputer.
Samo uruchomienie DoH zazwyczaj nie wymaga instalowania dodatkowego programu. Największą korzyścią jest ochrona zapytań DNS podczas transmisji, szczególnie w środowiskach, w których nie masz wpływu na sposób zarządzania siecią.
Kiedy DNS over HTTPS może powodować problemy?
Mimo zalet DoH nie zawsze powinien być bezwarunkowo wymuszany. W niektórych sieciach stosowane są własne serwery DNS, a ich pominięcie może utrudnić korzystanie z dostępnych usług.
Sieci firmowe i lokalne nazwy urządzeń
W sieciach firmowych administratorzy mogą korzystać z wewnętrznych serwerów DNS umożliwiających dostęp do zasobów organizacji. Jeżeli przeglądarka lub system zacznie wysyłać zapytania do zewnętrznego resolvera DoH, wewnętrzne nazwy domen mogą przestać być rozpoznawane.
Podobne problemy mogą wystąpić w domowych sieciach wykorzystujących serwery NAS, lokalne nazwy hostów lub zaawansowane ustawienia routera. Dlatego przed zmianą konfiguracji należy sprawdzić zgodność używanych urządzeń i usług. W przypadku komputerów służbowych nie należy samodzielnie omijać ustawień DNS narzuconych przez administratora.
Kontrola rodzicielska i filtrowanie DNS
Niektóre routery i usługi sieciowe wykorzystują serwery DNS do blokowania określonych domen. Jeśli przeglądarka zacznie korzystać z zewnętrznego dostawcy DoH, może ominąć filtrowanie realizowane przez dotychczasowy resolver.
Z tego powodu niektóre przeglądarki uwzględniają obecność kontroli rodzicielskiej lub zasad organizacji podczas automatycznego uruchamiania szyfrowanego DNS. Przed zmianą ustawień warto sprawdzić, czy nie wpłynie ona na działanie stosowanych zabezpieczeń.
Publiczne sieci wymagające logowania
Problemy mogą pojawić się również w sieciach korzystających ze stron logowania, nazywanych captive portals. Dotyczy to środowisk, w których dostęp do internetu wymaga wcześniejszego zaakceptowania warunków korzystania z sieci.
Wymuszenie DoH może w takich sytuacjach utrudniać prawidłowe działanie połączenia, szczególnie przy nietypowej konfiguracji DNS. Jeżeli po zmianie ustawień część stron przestanie się otwierać, najpierw sprawdź dostępność resolvera oraz konfigurację sieci, zamiast zakładać awarię internetu.
Czy DNS over HTTPS zwiększa bezpieczeństwo całego połączenia?
DNS over HTTPS zwiększa ochronę konkretnego elementu komunikacji internetowej, ale nie zabezpiecza całego połączenia. DoH szyfruje zapytania DNS przesyłane do resolvera, nie ukrywając jednocześnie wszystkich informacji o aktywności użytkownika.
Nie jest zamiennikiem VPN, który tworzy tunel obejmujący znacznie większą część ruchu sieciowego i może zmieniać adres IP widoczny dla odwiedzanych usług. DoH nie ukrywa również adresu IP użytkownika przed stroną internetową, z którą nawiązuje on połączenie.
Istotną kwestią pozostaje wybór dostawcy DNS. Resolver nadal musi otrzymać nazwę domeny, aby zwrócić odpowiadający jej adres IP, dlatego znaczenie ma również polityka usługodawcy dotycząca przetwarzania danych.
Warto odróżnić DoH od DNSSEC, który służy przede wszystkim do weryfikacji autentyczności danych DNS. Oba mechanizmy rozwiązują inne problemy i mogą działać jednocześnie.
Czy DNS over HTTPS może przyspieszyć internet?
Włączenie DNS over HTTPS nie oznacza automatycznego zwiększenia szybkości połączenia internetowego. Głównym zadaniem DoH jest ochrona zapytań DNS, a nie przyspieszanie transferu danych.
Czas rozwiązywania nazw domen zależy między innymi od wybranego resolvera, jego lokalizacji, obciążenia, pamięci podręcznej oraz jakości połączenia. Zmiana serwera DNS może w określonych warunkach skrócić lub wydłużyć czas potrzebny do uzyskania odpowiedzi.
Nie oznacza to jednak, że prędkość pobierania dużych plików albo przepustowość łącza automatycznie wzrośnie. DNS over HTTPS warto więc wybierać przede wszystkim ze względu na prywatność i ochronę komunikacji DNS, a nie oczekiwanie zauważalnego przyspieszenia internetu.
DNS over HTTPS – jakie ustawienia wybrać na co dzień?
Dla większości użytkowników DNS over HTTPS może być przydatnym uzupełnieniem ochrony prywatności. Na domowym komputerze dobrym punktem wyjścia jest automatyczna konfiguracja bezpiecznego DNS oferowana przez przeglądarkę lub system operacyjny. Pozwala ona sprawdzić, czy wszystkie potrzebne strony, aplikacje i urządzenia działają prawidłowo.
Osoby, którym zależy na bardziej restrykcyjnej ochronie, mogą wybrać ustawienia wymagające szyfrowania zapytań DNS. Trzeba jednak zaakceptować ryzyko, że niedostępność resolvera DoH spowoduje problemy z rozwiązywaniem nazw domen. W sieciach wykorzystujących filtrowanie DNS lub wewnętrzne serwery nazw należy dodatkowo uwzględnić istniejącą konfigurację.
Najlepszym rozwiązaniem jest ustawienie zapewniające odpowiedni poziom prywatności bez zakłócania działania potrzebnych usług. DNS over HTTPS pozostaje dodatkową warstwą ochrony połączenia, a nie rozwiązaniem wszystkich problemów związanych z bezpieczeństwem w internecie.