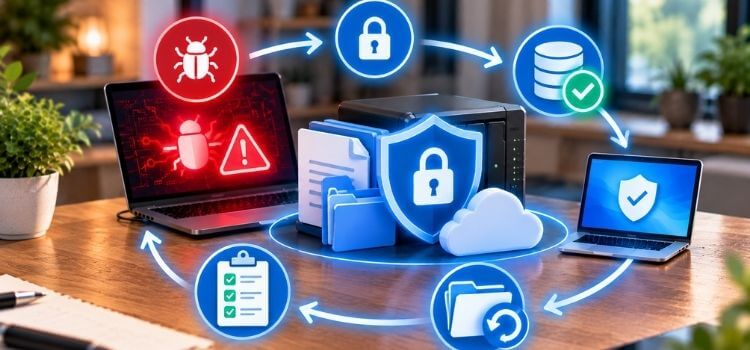
Cyberatak może doprowadzić do utraty dostępu do plików, uszkodzenia kopii zapasowych, przejęcia kont administracyjnych lub zatrzymania najważniejszych usług. Sam backup nie wystarczy, dlatego potrzebny jest plan odzyskania danych po ataku, określający, co należy przywrócić, w jakiej kolejności i kto odpowiada za poszczególne działania. Ma to szczególne znaczenie po ataku ransomware, gdy część infrastruktury może nadal pozostawać pod kontrolą napastnika. Dobrze przygotowana i przetestowana procedura pomaga uniknąć chaotycznego odtwarzania danych w niezabezpieczonym środowisku.
- Plan odzyskania danych powinien obejmować pliki, systemy, konta, konfiguracje oraz osoby odpowiedzialne za ich odtworzenie.
- RPO określa maksymalną akceptowalną utratę danych, a RTO – dopuszczalny czas niedostępności systemu.
- Kopie zapasowe muszą być zabezpieczone przed usunięciem lub zaszyfrowaniem przez atakującego.
- Odtwarzanie należy prowadzić w czystym i zweryfikowanym środowisku, aby ograniczyć ryzyko ponownej infekcji.
- Regularne testowanie planu pozwala sprawdzić, czy dane rzeczywiście można odzyskać w założonym czasie.
Czym jest plan odzyskania danych po cyberataku?
Plan odzyskania danych jest częścią szerszego procesu reagowania na incydenty i przywracania działania systemów. Powinien opisywać czynności wykonywane od momentu wykrycia problemu aż do bezpiecznego uruchomienia najważniejszych usług.
Nie należy ograniczać go do informacji o lokalizacji kopii zapasowej. Po cyberataku zagrożone mogą być również konta administratorów, urządzenia sieciowe, konfiguracje czy same serwery backupu. Dobry plan uwzględnia więc zarówno techniczną odbudowę środowiska, jak i kolejność działań oraz odpowiedzialność poszczególnych osób.
Dzięki temu odzyskiwanie danych nie zależy wyłącznie od wiedzy jednego administratora, a osoby zaangażowane w przywracanie systemów wiedzą, jakie zadania powinny wykonać.
Jak stworzyć plan odzyskania danych po ataku krok po kroku?
Przygotowanie procedury najlepiej rozpocząć od ustalenia, które dane i usługi są niezbędne do normalnego działania. Dopiero na tej podstawie można dobrać częstotliwość wykonywania kopii zapasowych, sposób ich przechowywania oraz kolejność przywracania systemów.
Krok 1. Określ, które dane i systemy są najważniejsze
Nie wszystkie dane wymagają takiego samego poziomu ochrony. Zacznij od stworzenia listy plików, baz danych, aplikacji, urządzeń i usług, bez których nie można normalnie pracować.
W firmie mogą to być między innymi system sprzedaży, dokumentacja księgowa, poczta, baza klientów czy współdzielone zasoby plikowe. Użytkownik domowy może za najważniejsze uznać dokumenty, zdjęcia, archiwum rodzinne lub pliki związane z pracą.
Przy każdym zasobie określ również, od czego zależy jego działanie. Sama baza danych może być bezużyteczna bez odpowiedniej aplikacji, kont użytkowników, certyfikatów albo konfiguracji serwera. Plan odzyskania powinien uwzględniać te zależności, a nie tylko pojedyncze katalogi z plikami.
Właściwe określenie priorytetów pozwoli później ustalić kolejność odbudowy i uniknąć sytuacji, w której odzyskane dane pozostają niedostępne z powodu niedziałających usług.
Krok 2. Ustal wartości RPO i RTO
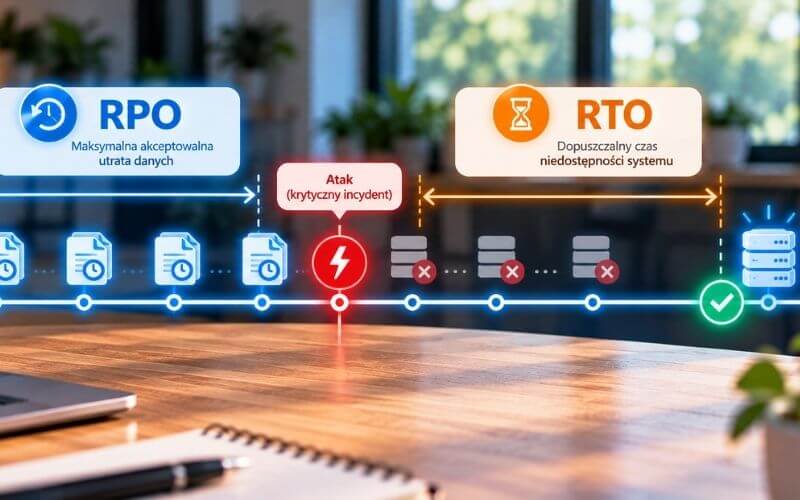
Dwa podstawowe parametry planowania odzyskiwania danych to RPO i RTO. Pozwalają określić, jak duża utrata danych jest akceptowalna oraz ile czasu można przeznaczyć na przywrócenie działania systemów.
RPO, czyli Recovery Point Objective, wskazuje, do jakiego momentu musisz być w stanie odzyskać dane. Jeśli akceptowalna jest utrata maksymalnie jednej godziny pracy, kopie wykonywane raz dziennie będą niewystarczające.
RTO, czyli Recovery Time Objective, określa natomiast maksymalny akceptowalny czas niedostępności systemu. Dla jednego zasobu może to być godzina, a dla mniej ważnego archiwum nawet kilka dni.
RPO wpływa głównie na częstotliwość wykonywania kopii, natomiast RTO pomaga dobrać technologię i procedurę odtwarzania. Obie wartości powinny wynikać z rzeczywistych potrzeb, a nie wyłącznie z możliwości obecnego systemu backupu.
Krok 3. Zaplanuj, skąd będą odzyskiwane dane
Dla każdego krytycznego zasobu zapisz dokładną lokalizację kopii zapasowej oraz sposób jej odtworzenia. Dobrym punktem wyjścia jest zasada 3-2-1, która zakłada posiadanie trzech kopii danych, przechowywanych na dwóch różnych rodzajach nośników, z jedną kopią znajdującą się poza główną lokalizacją.
W środowisku narażonym na ransomware szczególnie ważne jest posiadanie kopii offline albo zabezpieczonej przed modyfikacją przez atakującego. Nie należy również zakładać, że zwykła synchronizacja z chmurą automatycznie zastępuje backup. Jeśli zaszyfrowane lub usunięte pliki zostaną zsynchronizowane, uszkodzona wersja może trafić także do zasobu chmurowego.
Przydatne są mechanizmy wersjonowania, niezmienności danych oraz oddzielne poświadczenia do systemu backupowego. Pozwalają one lepiej zabezpieczyć kopie przed skutkami ataku.
W planie należy również określić okres przechowywania starszych kopii. Jest to istotne, ponieważ atakujący może pozostawać w systemie przez pewien czas przed rozpoczęciem właściwego ataku.
Krok 4. Przygotuj procedurę izolacji zaatakowanych urządzeń
Odzyskiwanie danych nie powinno rozpoczynać się od natychmiastowego kopiowania plików z backupu na zaatakowane komputery. Najpierw trzeba ograniczyć możliwość dalszego rozprzestrzeniania się zagrożenia i ustalić zakres incydentu.
Plan powinien określać, kto podejmuje decyzję o izolowaniu komputerów, serwerów, sieci bezprzewodowych czy innych elementów infrastruktury. Zainfekowane urządzenia zazwyczaj należy odseparować od sieci, ale nie oznacza to konieczności ich natychmiastowego formatowania.
Logi, pliki i inne artefakty mogą być potrzebne do późniejszej analizy przyczyn incydentu. W organizacjach decyzje dotyczące wyłączania urządzeń oraz zabezpieczania materiału dowodowego powinny należeć do osób odpowiedzialnych za obsługę incydentu.
Zabezpieczenie zaatakowanego środowiska i odtwarzanie danych to dwa odrębne etapy. Ich rozdzielenie ogranicza ryzyko utraty materiału potrzebnego do analizy oraz ponownego narażenia odzyskanych zasobów na działanie napastnika.
Krok 5. Zaplanuj czyste środowisko do odzyskiwania danych
Przywrócenie sprawnej kopii zapasowej do nadal przejętego systemu może doprowadzić do jej ponownego zaszyfrowania. Dlatego jednym z najważniejszych elementów procedury jest przygotowanie czystego środowiska odzyskiwania, odseparowanego od potencjalnie skompromitowanej infrastruktury.
Do odtwarzania można wykorzystać nowo zainstalowany i zweryfikowany system albo odpowiednio zabezpieczone środowisko wirtualne. Oddzielna sieć może dodatkowo ograniczyć możliwość rozprzestrzeniania się zagrożenia, jednak sama izolacja sieciowa nie gwarantuje, że znajdujące się w niej urządzenia są wolne od złośliwego oprogramowania.
Przed przywróceniem normalnego połączenia z siecią należy zaktualizować oprogramowanie, usunąć przyczynę pierwotnego włamania i zweryfikować konfigurację zabezpieczeń. Konieczna może być również zmiana haseł, kluczy API, tokenów, certyfikatów i innych danych uwierzytelniających.
Szczególną uwagę trzeba zwrócić na konta administracyjne. Jeśli były używane podczas incydentu, należy traktować je jako potencjalnie przejęte. Właściwe odtwarzanie danych powinno odbywać się dopiero po przygotowaniu i sprawdzeniu bezpiecznego środowiska.
Krok 6. Ustal kolejność przywracania systemów
Próba jednoczesnego odtworzenia wszystkich komputerów i serwerów może zwiększyć chaos oraz utrudnić kontrolowanie całego procesu. W planie należy więc określić kolejność odzyskiwania zgodną ze znaczeniem poszczególnych usług.
Najpierw powinny zostać uruchomione elementy niezbędne do działania pozostałych systemów, a dopiero później mniej istotne zasoby. W firmowej infrastrukturze może to oznaczać konieczność wcześniejszego przywrócenia usług sieciowych, uwierzytelniania lub podstawowych baz danych.
W mniejszym środowisku kolejność może być prostsza: najpierw komputer potrzebny do pracy, następnie najważniejsze dokumenty, a na końcu archiwa czy multimedia.
Dla każdego etapu warto określić warunek jego zakończenia. Może to być poprawne uruchomienie aplikacji, zgodność liczby rekordów w bazie danych lub odzyskanie przez użytkowników dostępu do plików. Takie podejście ułatwia sprawdzenie, czy można bezpiecznie przejść do kolejnego etapu odbudowy.
Krok 7. Przypisz konkretne osoby do poszczególnych działań
Plan bez określonych odpowiedzialności łatwo zamienia się w listę zadań, których nikt nie wykonuje. Przy każdej czynności wskaż osobę odpowiedzialną oraz jej zastępcę, jeśli procedura dotyczy firmy lub większego zespołu.
Warto osobno określić odpowiedzialność za izolowanie sieci, sprawdzanie kopii zapasowych, odtwarzanie systemów, komunikację oraz dokumentowanie incydentu.
Lista kontaktów nie powinna znajdować się wyłącznie na serwerze, do którego po ataku może nie być dostępu. Kopię podstawowych informacji należy przechowywać także poza głównym środowiskiem IT. Powinna obejmować między innymi administratorów, dostawców usług, serwis, właścicieli kluczowych systemów oraz właściwe kanały zgłaszania incydentów.
Aktualne dane kontaktowe pozwalają uniknąć dodatkowych opóźnień, szczególnie gdy osoba zwykle odpowiedzialna za infrastrukturę jest niedostępna.
Krok 8. Przetestuj odtwarzanie kopii zapasowej
Informacja, że proces backupu zakończył się komunikatem „sukces”, nie oznacza jeszcze, że dane można rzeczywiście odzyskać. Test powinien polegać na przywróceniu wybranego zestawu danych lub całego systemu i sprawdzeniu jego działania.
Podczas próby zmierz czas potrzebny na odzyskanie informacji i porównaj go z założonym RTO. Sprawdź również, z jakiego momentu pochodzi ostatnia użyteczna kopia, aby potwierdzić, czy spełnione zostało założone RPO.
Test powinien uwzględniać także sytuację, w której niedostępny jest podstawowy serwer backupu albo osoba znająca procedurę. Dzięki temu można sprawdzić nie tylko skuteczność samego odtwarzania, ale również przygotowanie organizacji do działania w trudniejszych warunkach.
Realistyczny scenariusz testowy zwiększa szansę na wykrycie problemów przed wystąpieniem prawdziwego incydentu.
Krok 9. Aktualizuj plan po zmianach i incydentach
Środowisko IT nie pozostaje niezmienne. Pojawiają się nowe komputery, aplikacje, konta, usługi chmurowe i miejsca przechowywania danych. Każda istotna zmiana może sprawić, że część wcześniejszego planu stanie się nieaktualna.
Dlatego dokument należy przeglądać okresowo oraz po większych modyfikacjach infrastruktury. Po faktycznym incydencie trzeba również zapisać, które elementy procedury zadziałały, które spowolniły odzyskiwanie i czego w planie zabrakło.
Zebrane informacje powinny prowadzić do poprawienia procedur oraz przeprowadzenia kolejnych testów. Plan odzyskiwania danych nie jest dokumentem przygotowywanym jednorazowo – powinien zmieniać się wraz z infrastrukturą i uwzględniać doświadczenia z przeprowadzonych prób oraz rzeczywistych incydentów.
Co powinien zawierać gotowy plan odzyskania danych?
Gotowy dokument nie musi mieć kilkudziesięciu stron. Ważniejsze jest, aby osoba korzystająca z niego mogła szybko znaleźć potrzebne informacje i wykonać kolejne działania bez zgadywania. Dla małego środowiska może to być nawet kilkustronicowa procedura uzupełniona listą zasobów i kontaktów.
W gotowym planie powinny znaleźć się:
- Zakres danych i systemów objętych procedurą oraz osoby odpowiedzialne za poszczególne zasoby.
- Określone wartości RPO i RTO.
- Lokalizacje kopii zapasowych i sposób dostępu do nich w sytuacji awaryjnej.
- Procedura izolacji zainfekowanego środowiska.
- Sposób przygotowania czystego środowiska do odtwarzania.
- Kolejność przywracania usług i systemów.
- Kryteria sprawdzania integralności odzyskanych danych.
- Kontakty do osób i podmiotów potrzebnych podczas incydentu.
- Sposób dokumentowania wykonanych czynności.
- Data ostatniego testu oraz wynik odtwarzania.
W dokumencie nie należy umieszczać haseł administratorów ani kluczy dostępowych w otwartej postaci. Plan może wskazywać bezpieczne miejsce przechowywania danych uwierzytelniających, ale sam nie powinien stawać się kolejnym źródłem ryzyka.
Ważne jest również, aby procedura była dostępna wtedy, gdy podstawowe systemy organizacji przestaną działać.
Jak sprawdzić dane przed ponownym uruchomieniem systemów?
Odzyskanie plików nie oznacza jeszcze zakończenia incydentu. Przed przywróceniem normalnej pracy należy upewnić się, że backup pochodzi z okresu sprzed kompromitacji i nie zawiera złośliwych elementów.
Szczególną uwagę warto poświęcić plikom wykonywalnym, skryptom, makrom, konfiguracjom oraz obrazom systemów. Po odtworzeniu należy sprawdzić integralność danych i poprawność działania aplikacji, najlepiej przed udostępnieniem odzyskanych zasobów wszystkim użytkownikom.
Dobrym podejściem jest rozpoczęcie od ograniczonego środowiska i dopiero późniejsze przywracanie normalnego dostępu. Warto również zwiększyć monitoring systemów po uruchomieniu, ponieważ ponowna nietypowa aktywność może świadczyć o tym, że przyczyna ataku nie została całkowicie usunięta.
Odzyskiwanie powinno zakończyć się dopiero wtedy, gdy zarówno dane, jak i środowisko zostaną uznane za wiarygodne.
Plan odzyskania danych trzeba przygotować przed prawdziwym atakiem
Skuteczny plan odzyskiwania danych powinien jasno określać, co należy odzyskać, skąd pochodzą kopie, w jakiej kolejności przywracać systemy i kto odpowiada za poszczególne działania.
Nawet sprawny backup nie zapewni szybkiego powrotu do normalnej pracy, jeśli zabraknie dostępu do infrastruktury, odpowiednich uprawnień lub osób znających procedurę. Dlatego znaczenie ma nie tylko jakość kopii zapasowych, ale również przygotowanie całego procesu odzyskiwania.
Dobrze opracowany plan, oparty na rzeczywistych potrzebach i regularnie aktualizowany, pozwala ograniczyć skutki ransomware oraz innych cyberataków. Najważniejsze, aby był możliwy do wykonania również wtedy, gdy część infrastruktury przestanie działać.