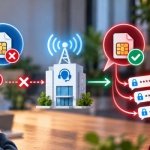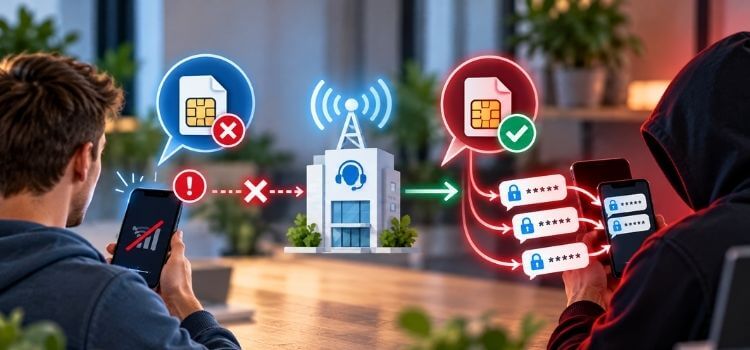
SIM swap to atak, w którym przestępca przejmuje kontrolę nad numerem telefonu, doprowadzając do przypisania go do innej karty SIM lub profilu eSIM. Smartfon właściciela może przez cały czas znajdować się w jego kieszeni, a pierwszym sygnałem problemu bywa nagła utrata zasięgu. Przejęty numer może posłużyć do odbierania kodów SMS, resetowania haseł i odzyskiwania dostępu do kont. Dlatego skuteczna ochrona powinna obejmować zarówno konto u operatora, jak i pocztę elektroniczną oraz metody uwierzytelniania wykorzystywane w najważniejszych usługach.
Przejęcie numeru telefonu może prowadzić do utraty dostępu do ważnych usług internetowych. Najważniejsze jest ograniczenie możliwości wykorzystania numeru do potwierdzania tożsamości i odzyskiwania kont.
- SIM swap polega na przejęciu numeru telefonu, a niekoniecznie fizycznej karty SIM znajdującej się w urządzeniu.
- PIN karty SIM utrudnia jej nieuprawnione użycie, ale nie chroni przed wydaniem duplikatu SIM lub aktywacją nowego profilu eSIM.
- W przypadku najważniejszych kont lepiej korzystać z metod uwierzytelniania niezależnych od SMS.
- Konto u operatora i główna skrzynka e-mail powinny mieć unikalne hasła oraz dodatkowe zabezpieczenia.
- Nagła, niewyjaśniona utrata zasięgu może oznaczać przejęcie numeru i wymaga szybkiego kontaktu z operatorem.
Czym jest SIM swap i dlaczego przejęcie numeru jest niebezpieczne?
SIM swap wykorzystuje standardową procedurę operatorów, która umożliwia przypisanie numeru telefonu do nowej karty SIM lub eSIM, na przykład po zgubieniu albo uszkodzeniu telefonu. Przestępca próbuje wykorzystać tę możliwość, podszywając się pod właściciela numeru.
Atakujący może posługiwać się wcześniej zdobytymi danymi osobowymi, phishingiem lub socjotechniką. Jego celem jest przekonanie operatora do aktywowania numeru na kontrolowanej przez niego karcie SIM lub profilu eSIM. Po skutecznym przeprowadzeniu ataku telefon prawdziwego właściciela może utracić połączenie z siecią, a połączenia i wiadomości SMS zaczynają trafiać do urządzenia przestępcy.
Samo przejęcie numeru nie oznacza automatycznego dostępu do wszystkich kont. Zagrożenie staje się jednak znacznie poważniejsze, gdy numer służy do resetowania haseł, odzyskiwania dostępu lub odbierania kodów jednorazowych. Szczególnie narażone mogą być konta pocztowe, bankowość elektroniczna, media społecznościowe oraz usługi przechowujące dane osobowe i informacje finansowe.
Jak zabezpieczyć numer telefonu przed SIM swap krok po kroku?
Skuteczna ochrona przed SIM swap wymaga połączenia zabezpieczeń dostępnych u operatora z odpowiednią konfiguracją kont internetowych. Nie istnieje jedno ustawienie, które całkowicie eliminuje ryzyko, dlatego warto zastosować kilka niezależnych mechanizmów ochrony.
Krok 1. Zabezpiecz konto klienta u operatora
Pierwszym krokiem powinno być sprawdzenie zabezpieczeń konta, za pomocą którego zarządzasz numerem telefonu. Jeśli operator umożliwia ustawienie osobnego hasła, kodu PIN lub dodatkowego hasła do kontaktu z obsługą, skorzystaj z tej możliwości. Hasło do konta operatora powinno być unikalne i nie może być wykorzystywane do logowania w innych usługach.
Sprawdź również procedury obowiązujące przy wydawaniu duplikatu SIM, aktywacji eSIM oraz przenoszeniu numeru. Niektórzy operatorzy oferują dodatkowe mechanizmy zabezpieczające zmiany na koncie, ale ich dostępność i nazwy mogą się różnić. Najlepiej zapytać operatora bezpośrednio, czy możliwe jest dodatkowe zabezpieczenie wymiany karty SIM lub przeniesienia numeru do innej sieci.
Jeśli konto klienta pozwala włączyć uwierzytelnianie dwuskładnikowe, warto je aktywować. Należy jednak unikać sytuacji, w której jedynym sposobem potwierdzania zmian jest SMS wysyłany na chroniony numer.
Krok 2. Zrezygnuj z SMS jako głównego zabezpieczenia najważniejszych kont
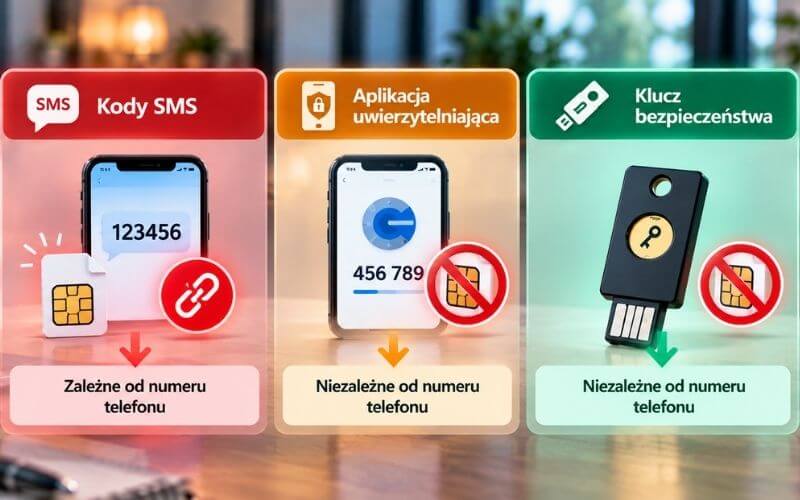
Kody SMS są wygodnym sposobem potwierdzania tożsamości, ale ich bezpieczeństwo zależy od kontroli nad numerem telefonu. Jeśli przestępca skutecznie przeprowadzi SIM swap, może odbierać wiadomości przeznaczone dla właściciela numeru. Dlatego w przypadku poczty elektronicznej, menedżera haseł, usług chmurowych i innych istotnych kont lepiej korzystać z uwierzytelniania niewymagającego SMS.
Jednym z rozwiązań jest aplikacja uwierzytelniająca generująca jednorazowe kody TOTP. Kody te nie są przesyłane przez sieć komórkową, więc samo przejęcie numeru telefonu nie umożliwia ich uzyskania. Aplikacja nie zapewnia jednak całkowitej odporności na oszustwa, ponieważ przestępca nadal może próbować wyłudzić kod za pomocą fałszywej strony internetowej.
Silniejszą ochronę przed tego rodzaju atakami mogą zapewnić klucze dostępu (passkeys) oraz fizyczne klucze bezpieczeństwa, jeśli dana usługa obsługuje te metody.
Nie oznacza to jednak, że uwierzytelnianie SMS zawsze należy wyłączać. Jeżeli usługa oferuje wyłącznie taką formę dodatkowego zabezpieczenia, korzystanie z niej zazwyczaj jest bezpieczniejsze niż pozostawienie konta chronionego samym hasłem.
Krok 3. Zabezpiecz główną skrzynkę e-mail
Poczta elektroniczna jest często wykorzystywana do odzyskiwania dostępu do innych usług. Jej przejęcie może umożliwić przestępcy resetowanie kolejnych haseł, dlatego główne konto e-mail wymaga szczególnie starannego zabezpieczenia.
Ustaw długie, unikalne hasło i przechowuj je w menedżerze haseł. Włącz dodatkowe uwierzytelnianie za pomocą aplikacji, klucza dostępu lub klucza bezpieczeństwa, jeśli dostawca poczty udostępnia takie możliwości. Następnie sprawdź listę urządzeń oraz aktywnych sesji i usuń te, których nie rozpoznajesz.
Przejrzyj również ustawienia odzyskiwania dostępu. Sprawdź zapisane numery telefonów i adresy e-mail oraz usuń nieaktualne informacje. Numer telefonu nie powinien być jedynym sposobem odzyskania konta, jeżeli dostawca poczty pozwala skonfigurować inne bezpieczne metody.
Krok 4. Przygotuj bezpieczne metody odzyskiwania kont
Przeniesienie uwierzytelniania z SMS do aplikacji lub klucza bezpieczeństwa nie zawsze wystarcza. Trzeba również sprawdzić, czy serwis nie pozwala ominąć mocniejszego zabezpieczenia poprzez odzyskanie dostępu za pomocą wiadomości SMS.
W ustawieniach najważniejszych kont zweryfikuj dostępne metody odzyskiwania. Usuń nieaktualne numery telefonu i adresy e-mail, które nie powinny już być powiązane z usługą. Jeśli serwis udostępnia kody odzyskiwania, wygeneruj je i przechowuj w odpowiednio zabezpieczonym miejscu, na przykład w menedżerze haseł lub innym chronionym miejscu poza telefonem.
Dobrze skonfigurowane odzyskiwanie dostępu jest ważne również w przypadku zgubienia urządzenia lub utraty numeru telefonu. Powinno umożliwiać odzyskanie własnego konta bez konieczności korzystania z mniej bezpiecznych rozwiązań.
Krok 5. Ogranicz udostępnianie danych osobowych w internecie
Atak SIM swap może być poprzedzony zbieraniem informacji o przyszłej ofierze. Dane znalezione w mediach społecznościowych, publicznych profilach i innych serwisach mogą ułatwić przestępcy podszywanie się pod właściciela numeru telefonu. Im więcej informacji jest dostępnych publicznie, tym łatwiej przygotować wiarygodną próbę oszustwa.
Nie publikuj bez potrzeby numeru telefonu, dokładnego adresu, daty urodzenia ani innych informacji, które mogą zostać wykorzystane podczas weryfikacji tożsamości. Sprawdź również starsze profile internetowe, ponieważ dane udostępnione wiele lat temu mogą nadal pozostawać publicznie widoczne.
Zachowaj szczególną ostrożność wobec wiadomości i połączeń rzekomo pochodzących od operatora komórkowego. Jeśli rozmówca prosi o kod otrzymany SMS-em, dane logowania lub inne wrażliwe informacje, nie przekazuj ich podczas takiego kontaktu. Zakończ rozmowę i samodzielnie skontaktuj się z operatorem, korzystając z oficjalnego numeru telefonu lub aplikacji.
Krok 6. Włącz PIN karty SIM i poznaj ograniczenia eSIM
PIN karty SIM jest przydatnym zabezpieczeniem, szczególnie w przypadku fizycznego dostępu do telefonu lub samej karty. Utrudnia korzystanie z niej po ponownym uruchomieniu urządzenia albo przełożeniu do innego telefonu. Warto więc ustawić własny PIN zamiast pozostawiać domyślną konfigurację.
Trzeba jednak pamiętać, że PIN karty SIM nie chroni bezpośrednio przed SIM swap. Jeśli przestępca przekona operatora do wydania nowej karty lub aktywowania profilu eSIM, nie musi znać PIN-u dotychczasowej karty.
Podobnie wygląda sytuacja z eSIM. Brak fizycznej karty utrudnia jej wyjęcie z urządzenia, ale nie uniemożliwia przejęcia numeru na poziomie operatora. Atakujący może próbować doprowadzić do przypisania numeru do kontrolowanego przez siebie profilu eSIM.
Dlatego przejście z tradycyjnej karty SIM na eSIM nie eliminuje zagrożenia SIM swap. W obu przypadkach najważniejsze pozostaje zabezpieczenie konta operatora i ograniczenie wykorzystywania numeru do uwierzytelniania w usługach internetowych.
Krok 7. Zwracaj uwagę na powiadomienia operatora i utratę zasięgu
Jednym z charakterystycznych objawów przejęcia numeru może być nagłe odłączenie telefonu od sieci komórkowej bez wyraźnej przyczyny. Urządzenie może przestać wykonywać połączenia, odbierać wiadomości SMS i korzystać z transmisji danych, mimo że wcześniej działało prawidłowo.
Krótka utrata zasięgu nie oznacza automatycznie ataku. Jeśli jednak problem utrzymuje się w miejscu, w którym zwykle działa sieć, warto sprawdzić, czy nie doszło do nieautoryzowanej zmiany na koncie operatora.
Szczególnie podejrzane są powiadomienia dotyczące aktywacji nowej karty SIM, eSIM, zmiany danych lub przeniesienia numeru, których samodzielnie nie inicjowałeś. W takiej sytuacji należy jak najszybciej skontaktować się z operatorem, najlepiej korzystając z innego telefonu.
Krok 8. Sprawdź zabezpieczenia wszystkich ważnych kont
SIM swap jest szczególnie niebezpieczny, gdy jeden numer telefonu służy do potwierdzania tożsamości w wielu usługach. Dlatego po zabezpieczeniu konta operatora, poczty i metod odzyskiwania warto przeprowadzić przegląd pozostałych kont powiązanych z numerem.
Sprawdź bankowość elektroniczną, konta Google lub Microsoft, media społecznościowe, serwisy zakupowe i usługi przechowujące dane osobowe. Zweryfikuj, czy numer telefonu służy do logowania, resetowania hasła albo zatwierdzania zmian w ustawieniach bezpieczeństwa.
Nie oznacza to konieczności usunięcia numeru ze wszystkich serwisów. Najważniejsze jest ustalenie, czy jego przejęcie mogłoby pozwolić przestępcy ominąć pozostałe zabezpieczenia. Jeśli tak, sprawdź dostępne alternatywy i odpowiednio zmień konfigurację konta.
Co zrobić, gdy telefon nagle straci zasięg i podejrzewasz SIM swap?
Nie każda awaria sieci komórkowej oznacza przejęcie numeru. Jeśli jednak nagłej utracie zasięgu towarzyszą powiadomienia o zmianach na koncie operatora, problemy z logowaniem lub nieznane próby resetowania haseł, konieczna jest szybka reakcja.
Etap 1. Skontaktuj się z operatorem z innego telefonu
Pierwszym działaniem powinien być kontakt z operatorem komórkowym. Poproś o sprawdzenie, czy dla Twojego numeru została ostatnio wydana nowa karta SIM, aktywowana eSIM lub wykonana inna nieautoryzowana zmiana.
Jeżeli doszło do przejęcia numeru, konieczne jest jak najszybsze zablokowanie nieuprawnionej karty lub profilu eSIM i rozpoczęcie procedury odzyskiwania numeru. Poproś także o zabezpieczenie konta klienta przed kolejnymi próbami wprowadzania zmian.
Po odzyskaniu dostępu zmień hasło do konta operatora i sprawdź dostępne dodatkowe mechanizmy ochrony.
Etap 2. Zabezpiecz pocztę elektroniczną
Jeżeli nadal masz dostęp do głównej skrzynki e-mail, zmień hasło i sprawdź aktywne sesje. Usuń nierozpoznane urządzenia, zweryfikuj adresy odzyskiwania oraz upewnij się, że na koncie nie pojawiły się nieznane metody uwierzytelniania.
Zabezpieczenie poczty jest szczególnie istotne, ponieważ może ona służyć do odzyskiwania dostępu do innych usług. Jeśli dotychczasowe hasło było wykorzystywane także na innych kontach, zmień je również w tych serwisach.
Etap 3. Sprawdź konta finansowe i pozostałe usługi
Skontroluj historię operacji bankowych oraz powiadomienia dotyczące logowania i zmian ustawień bezpieczeństwa. Jeśli zauważysz nieautoryzowane transakcje lub próby dostępu do konta, skontaktuj się bezpośrednio z bankiem.
Następnie sprawdź media społecznościowe, konta zakupowe, usługi chmurowe i pozostałe serwisy powiązane z numerem telefonu. Zakończ nieznane sesje, zmień hasła i usuń obce metody odzyskiwania dostępu.
Etap 4. Zachowaj informacje o incydencie
Zapisz daty podejrzanych zmian i zachowaj wiadomości otrzymane od operatora, e-maile dotyczące logowania oraz inne dowody nieautoryzowanej aktywności. Mogą okazać się przydatne podczas kontaktu z operatorem, bankiem lub odpowiednimi służbami.
Incydent związany z cyberbezpieczeństwem można również zgłosić do CERT Polska, szczególnie jeżeli towarzyszył mu phishing, fałszywe wiadomości lub próba wyłudzenia danych. Jeśli doszło do strat finansowych albo wykorzystania danych osobowych do popełnienia przestępstwa, konieczne może być także zgłoszenie sprawy odpowiednim organom.
Jak utrzymać skuteczną ochronę przed SIM swap?
Najważniejszą zasadą jest ograniczenie zależności bezpieczeństwa kont internetowych od jednego numeru telefonu. Numer nie powinien pełnić funkcji głównego klucza do cyfrowej tożsamości użytkownika.
Konto operatora powinno mieć własne zabezpieczenia, poczta elektroniczna korzystać z silnego uwierzytelniania wieloskładnikowego, a najważniejsze usługi nie powinny zależeć wyłącznie od kodów SMS.
Raz na kilka miesięcy warto sprawdzić metody odzyskiwania dostępu, zapisane numery telefonów, aktywne urządzenia i kody zapasowe. Szczególnej uwagi wymagają poczta elektroniczna, menedżer haseł oraz bankowość, ponieważ przejęcie dostępu do tych usług może ułatwić przestępcy atakowanie kolejnych kont.
Dobrze skonfigurowane zabezpieczenia nie eliminują całkowicie ryzyka SIM swap, ale mogą znacząco ograniczyć jego konsekwencje. Nawet jeśli przestępcy uda się przejąć numer telefonu, nie musi to oznaczać utraty dostępu do pozostałych kont.