Informacja o dużym wycieku danych często rodzi pytanie: czy moje hasło również mogło trafić do internetu? Można to sprawdzić bez przesyłania pełnego hasła do zewnętrznego serwera. Służą do tego między innymi Pwned Passwords, menedżery haseł oraz narzędzia analizujące znane naruszenia danych. Trzeba jednak pamiętać, że brak hasła w bazie wycieków nie gwarantuje jego bezpieczeństwa.
Przed rozpoczęciem sprawdzania warto poznać kilka zasad, które pomogą uniknąć przypadkowego ujawnienia danych logowania.
- Nie wpisuj hasła do przypadkowych stron reklamujących się jako testery bezpieczeństwa.
- Have I Been Pwned umożliwia sprawdzenie hasła z wykorzystaniem mechanizmu k-anonimowości, bez przesyłania jego pełnej treści ani kompletnego skrótu.
- Menedżer haseł może wykrywać przejęte, słabe i powtarzające się hasła bez konieczności ręcznego sprawdzania każdego z nich.
- Sprawdzenie adresu e-mail pozwala ustalić, czy pojawiał się on w znanych naruszeniach danych.
- Hasło znalezione w bazie wycieków należy zmienić na wszystkich kontach, na których było używane.
Jak sprawdzić wyciek hasła bez podawania hasła?
Najważniejsze jest rozróżnienie między wpisaniem hasła na własnym urządzeniu a przesłaniem go do zewnętrznego serwera. Bezpieczne mechanizmy mogą wykonywać część operacji lokalnie, przekazując jedynie informacje potrzebne do porównania z bazą znanych wycieków.
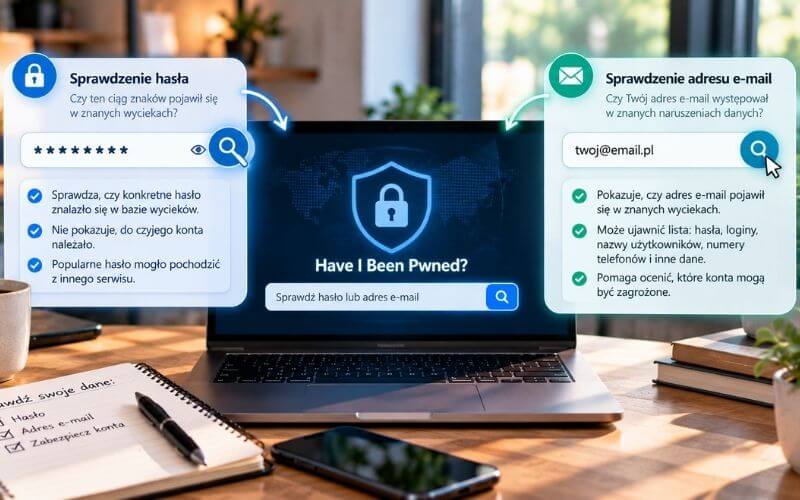
Krok 1. Ustal, czy chcesz sprawdzić hasło, czy adres e-mail
Sprawdzanie hasła i adresu e-mail to dwie różne czynności. Choć obie pomagają ocenić bezpieczeństwo kont, dostarczają innych informacji.
Sprawdzenie hasła pozwala ustalić, czy dany ciąg znaków pojawił się w znanych zbiorach wykradzionych haseł. Nie oznacza to jednak automatycznie, że właśnie Twoje konto zostało zaatakowane. Popularne hasło mogło pochodzić z zupełnie innego serwisu i należeć do innej osoby.
Sprawdzenie adresu e-mail pokazuje natomiast, czy dany adres występował w znanych naruszeniach danych. W zależności od incydentu mogły zostać ujawnione adresy e-mail, nazwy użytkowników, numery telefonów, hasła lub inne informacje.
Najlepiej sprawdzić zarówno używane hasło, jak i historię wycieków powiązaną z adresem e-mail. Pozwala to uzyskać pełniejszy obraz potencjalnych zagrożeń.
Krok 2. Sprawdź hasło w Pwned Passwords
Jednym z narzędzi umożliwiających sprawdzanie wycieków haseł jest Pwned Passwords w serwisie Have I Been Pwned.
Aby rozpocząć kontrolę, przejdź na oficjalną stronę:
<a href=”https://haveibeenpwned.com/Passwords” target=”_blank” rel=”nofollow noopener”>Have I Been Pwned – Pwned Passwords</a>
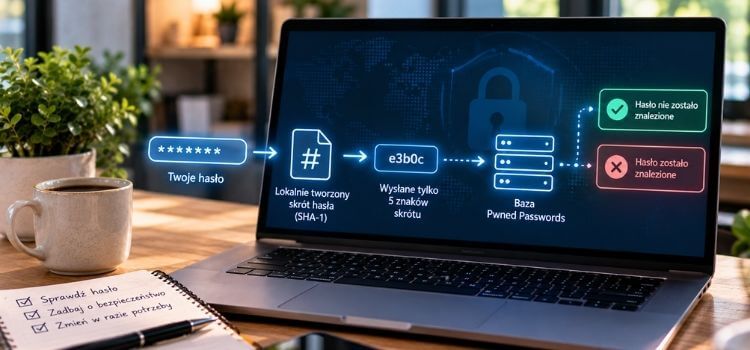
Hasło wpisujesz w formularzu na oficjalnej stronie, ale jego pełna treść nie jest przesyłana na serwer. Przeglądarka lokalnie tworzy skrót kryptograficzny, nazywany hashem, którego fragment służy do sprawdzenia obecności hasła w bazie.
Usługa wykorzystuje mechanizm k-anonimowości, który działa następująco:
- Przeglądarka tworzy lokalnie skrót SHA-1 sprawdzanego hasła.
- Do serwera przesyłanych jest jedynie pierwszych pięć znaków tego skrótu.
- Serwer zwraca grupę pasujących końcówek hashy.
- Właściwe porównanie odbywa się po stronie użytkownika.
Dzięki temu serwis może sprawdzić obecność hasła w bazie bez otrzymywania jego pełnej treści ani kompletnego skrótu.
Jeżeli wynik wskazuje, że hasło pojawiło się w znanych wyciekach, nie powinno być ono dalej używane. Nie oznacza to jeszcze, że ktoś uzyskał dostęp do konkretnego konta, ale taki ciąg znaków nie jest już odpowiednim zabezpieczeniem.
Krok 3. Sprawdź zapisane hasła w menedżerze haseł
Jeśli korzystasz z menedżera haseł, nie musisz ręcznie sprawdzać każdego zapisanego loginu.
Przykładowo Google Password Manager oferuje funkcję Password Checkup, która analizuje zapisane dane logowania i wskazuje hasła:
- ujawnione w znanych wyciekach,
- słabe i łatwe do odgadnięcia,
- wykorzystywane na wielu kontach.
Aby uruchomić sprawdzanie zapisanych haseł w przeglądarce Chrome na komputerze:
- Otwórz przeglądarkę Google Chrome.
- Kliknij menu z trzema kropkami w prawym górnym rogu.
- Wybierz „Hasła i autouzupełnianie”, a następnie „Menedżer haseł Google”.
- Po lewej stronie kliknij „Sprawdzanie”, aby rozpocząć kontrolę zapisanych haseł.
[Nazwy i rozmieszczenie opcji mogą różnić się zależnie od wersji Chrome – do sprawdzenia przed publikacją.]
Szczegółowe informacje o tej funkcji znajdują się w oficjalnej dokumentacji:
<a href=”https://support.google.com/chrome/answer/9457609?hl=pl” target=”_blank” rel=”nofollow noopener”>Google Chrome – sprawdzanie zapisanych haseł</a>
Rozwiązanie jest szczególnie wygodne, gdy masz zapisanych kilkadziesiąt lub kilkaset kont. Zamiast kopiować hasła pomiędzy stronami, korzystasz z kontroli dostępnej bezpośrednio w menedżerze.
Nie eksportuj haseł do pliku CSV wyłącznie po to, aby sprawdzić ich bezpieczeństwo. Taki plik może zawierać dane logowania w łatwo dostępnej postaci, co stwarza dodatkowe zagrożenie.
Krok 4. Sprawdź, czy adres e-mail pojawił się w wycieku danych
Samo sprawdzenie hasła nie pozwala ustalić, z której usługi mogły pochodzić ujawnione dane. Dlatego kolejnym krokiem powinno być sprawdzenie adresu e-mail w bazie znanych naruszeń bezpieczeństwa.
Można do tego wykorzystać Mozilla Monitor, który korzysta z danych Have I Been Pwned.
Informacje o działaniu narzędzia znajdują się na stronie:
<a href=”https://support.mozilla.org/pl/kb/pierwsze-kroki-z-firefox-monitor” target=”_blank” rel=”nofollow noopener”>Mozilla Support – pierwsze kroki z Mozilla Monitor</a>
W tym przypadku podajesz adres e-mail, a nie hasło. Wynik może wskazać serwisy, w których doszło do naruszenia danych powiązanych z danym adresem.
Trzeba jednak sprawdzić, jakiego rodzaju informacje obejmował konkretny incydent. Nie każdy wyciek oznacza ujawnienie haseł. Czasami naruszenie dotyczy wyłącznie adresów e-mail, nazw użytkowników lub innych danych.
Brak wyniku również nie daje całkowitej gwarancji bezpieczeństwa. Narzędzia tego typu korzystają ze znanych zbiorów danych, a nie każdy incydent zostaje natychmiast wykryty lub upubliczniony.
Krok 5. Prawidłowo zinterpretuj wynik sprawdzania
Informacja o obecności hasła w bazie wycieków nie jest równoznaczna z potwierdzeniem przejęcia Twojego konta. Ten sam ciąg znaków mógł być wykorzystywany przez wiele osób.
Jeżeli usługa wykryła hasło w znanych zbiorach, należy przestać go używać. Nie ma większego znaczenia, czy pojawiło się w bazie jeden raz, czy tysiące razy. Sama obecność oznacza, że dany ciąg znaków został ujawniony.
A co oznacza komunikat, że hasło nie zostało znalezione?
Taki wynik informuje jedynie, że sprawdzany ciąg znaków nie występował w bazie używanej przez dane narzędzie w momencie kontroli.
Nie oznacza to, że hasło jest wystarczająco silne. Krótkie, łatwe do odgadnięcia lub wielokrotnie wykorzystywane hasło nadal pozostaje ryzykowne.
Dlatego kontrolę wycieków należy traktować jako jeden z elementów ochrony konta, a nie gwarancję jego bezpieczeństwa.
Krok 6. Zmień hasło i sprawdź, gdzie jeszcze było używane
Jeśli wykryto hasło stosowane tylko na jednym koncie, zmień je w danej usłudze i sprawdź aktywne sesje. Sytuacja wymaga większej uwagi, gdy to samo hasło było wykorzystywane w kilku miejscach.
Przestępcy mogą automatycznie testować przejęte dane logowania w innych popularnych serwisach. Dlatego pojedynczy wyciek może stanowić zagrożenie dla wielu kont.
Nie wystarczy również zmiana jednego znaku w dotychczasowym haśle. Proste warianty, takie jak dopisywanie kolejnego numeru, roku lub nazwy serwisu, także mogą być przewidywalne.
Każde konto powinno mieć własne, unikalne hasło. Najprościej generować je za pomocą zaufanego menedżera haseł, który pozwala przechowywać wiele skomplikowanych kombinacji bez konieczności ich zapamiętywania.
W pierwszej kolejności zwróć uwagę na:
- pocztę elektroniczną, która często służy do odzyskiwania dostępu do innych usług,
- konta bankowe i pozostałe usługi finansowe,
- konta powiązane z przechowywaniem danych w chmurze,
- sklepy internetowe i portale społecznościowe,
- pozostałe konta umożliwiające resetowanie haseł.
Menedżery haseł mogą pomóc w wykrywaniu powtórzeń bez konieczności ręcznego przeglądania wszystkich zapisanych danych logowania.
Po zmianie hasła sprawdź również aktywne urządzenia i sesje. Jeśli serwis oferuje taką możliwość, wyloguj pozostałe urządzenia.
Na najważniejszych kontach warto dodatkowo włączyć uwierzytelnianie dwuskładnikowe (2FA) lub skorzystać z klucza dostępu, czyli passkey.
Czego nie robić podczas sprawdzania wycieku hasła?
Największym błędem jest sprawdzanie poufnego hasła na przypadkowej stronie znalezionej w wyszukiwarce. Formularz obiecujący szybki test bezpieczeństwa może w rzeczywistości służyć do zbierania wpisywanych danych.
Hasła nie należy również wysyłać e-mailem, komunikatorem ani podawać osobie przedstawiającej się jako pracownik pomocy technicznej. Bezpieczne narzędzie nie powinno wymagać ujawnienia hasła innej osobie.
Podczas sprawdzania wycieków unikaj przede wszystkim:
- stron bez jasno opisanej metody sprawdzania haseł,
- kopiowania haseł do przypadkowych internetowych testerów,
- wysyłania danych logowania do chatbotów lub formularzy kontaktowych,
- wykonywania kontroli na cudzym albo publicznym komputerze,
- eksportowania całej bazy haseł bez rzeczywistej potrzeby,
- dalszego używania hasła tylko dlatego, że wyciek dotyczył starego konta.
Korzystaj wyłącznie z zaufanych narzędzi i ich oficjalnych stron. Pozwala to ograniczyć ryzyko ujawnienia danych podczas samego sprawdzania bezpieczeństwa.
Kiedy ponownie sprawdzić swoje hasła?
Nie ma potrzeby ręcznego sprawdzania wszystkich haseł co kilka tygodni. Wygodniejszym rozwiązaniem jest korzystanie z menedżera haseł oferującego automatyczne ostrzeżenia o przejętych danych.
Dodatkową kontrolę warto przeprowadzić po otrzymaniu informacji o dużym wycieku z używanej usługi lub ostrzeżenia dotyczącego bezpieczeństwa konta.
Szczególnie niepokojące są:
- nieznane próby logowania do konta,
- wiadomości o zmianie hasła, której nie inicjowałeś,
- niespodziewane kody uwierzytelniające.
W takich sytuacjach nie należy czekać na potwierdzenie obecności hasła w bazie wycieków.
Bezpieczniej od razu zmienić dane logowania i skontrolować aktywne sesje. Jeżeli to samo hasło było wykorzystywane w innych usługach, również tam powinno zostać zastąpione nowym.
Jak skutecznie chronić konta po wykryciu wycieku hasła?
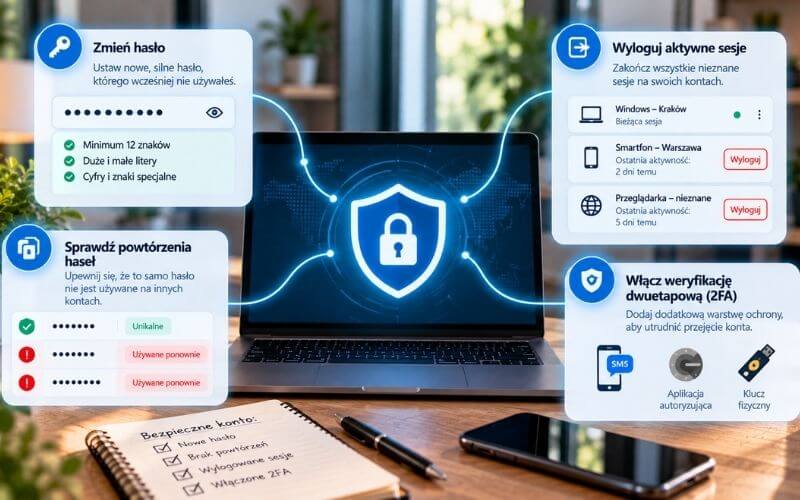
Sprawdzenie wycieku pozwala wykryć potencjalne zagrożenie, ale samo w sobie nie zabezpiecza konta. Najważniejsze jest odpowiednie zareagowanie na otrzymany wynik.
Nie musisz przekazywać pełnego hasła zewnętrznemu serwerowi, aby sprawdzić, czy pojawiało się ono w znanych wyciekach. Możesz skorzystać z Pwned Passwords wykorzystującego mechanizm k-anonimowości albo funkcji bezpieczeństwa dostępnej w zaufanym menedżerze haseł.
Sprawdzenie adresu e-mail w bazie naruszeń stanowi dodatkowe źródło informacji o usługach, których mógł dotyczyć incydent.
Jeśli hasło zostało wykryte w bazie, należy zmienić je wszędzie tam, gdzie było wykorzystywane. Unikalne hasła, menedżer haseł i dodatkowy składnik uwierzytelniania pomagają ograniczyć skutki pojedynczego wycieku danych.